Het overkomt de beste: een lange werkdag, alweer een nieuw account moeten aanmaken op een webshop of dienst, en je kiest toch maar weer die vertrouwde variant op je standaardwachtwoord. Een hoofdlettertje erbij, een uitroepteken erachter, klaar. Handig, want zo onthoud je het tenminste…
Maar laten we eerlijk zijn: in de digitale wereld van vandaag is dit een van de grootste veiligheidsrisico’s die je kunt nemen. Datalekken en hacks zijn aan de orde van de dag. Waar hackers vroeger ingewikkelde code moesten kraken, lopen ze vandaag de dag gewoon door de voordeur naar binnen met jouw gelekte inloggegevens. Tijd om te kijken waarom unieke wachtwoorden, 2-stapsverificatie (2FA), Passkeys en wachtwoordmanagers jouw beste vrienden zijn.
Hoe een datalek al je accounts sloopt
Stel je voor: je gebruikt voor je e-mail, Netflix, DigiD, de lokale sportschool en een willekeurige webshop allemaal hetzelfde wachtwoord (of variaties daarop). Maanden geleden is die kleine webshop gehackt. Een hacker krijgt toegang tot een database met e-mailadressen en wachtwoorden. Op zichzelf lijkt de schade mee te vallen, wie geeft er immers om een historisch account bij een kledingwinkel?
Maar zo denken hackers niet. Met behulp van automatische scripts voeren ze jouw combinatie van e-mailadres en wachtwoord in op duizenden andere websites tegelijk. Dit proces heet Credential Stuffing.
Wat er gebeurt als een hacker jouw wachtwoord heeft:
Je hoofd e-mailadres wordt overgenomen: Als de hacker toegang krijgt tot je e-mail, heeft hij de ‘sleutel’ van jouw online leven. Hij vraagt op al je andere accounts gewoon een “wachtwoord vergeten” link aan en sluit jou overal buiten.
Identiteitsfraude en bestellingen
Met dat account bij grote webshops bestellen ze spreekwoordelijke (of echte) iPhones op jouw naam en laten die afleveren bij een afhaalpunt. Chantage en ‘Phishing’, hackers lezen je persoonlijke berichten, bekijken je foto’s of gebruiken je account om je vrienden en familie op te lichten via WhatsApp (“Hoi mam, ik heb een nieuw nummer…”).
Gebruik je hetzelfde wachtwoord ook zakelijk? Dan heeft de hacker zojuist de sleutel gekregen tot de bedrijfsomgeving van jouw werkgever.
Unieke wachtwoorden & een Wachtwoordmanager
De reactie van veel mensen is: “Ja maar, ik kan onmogelijk 80 verschillende wachtwoorden van 16 tekens onthouden!”
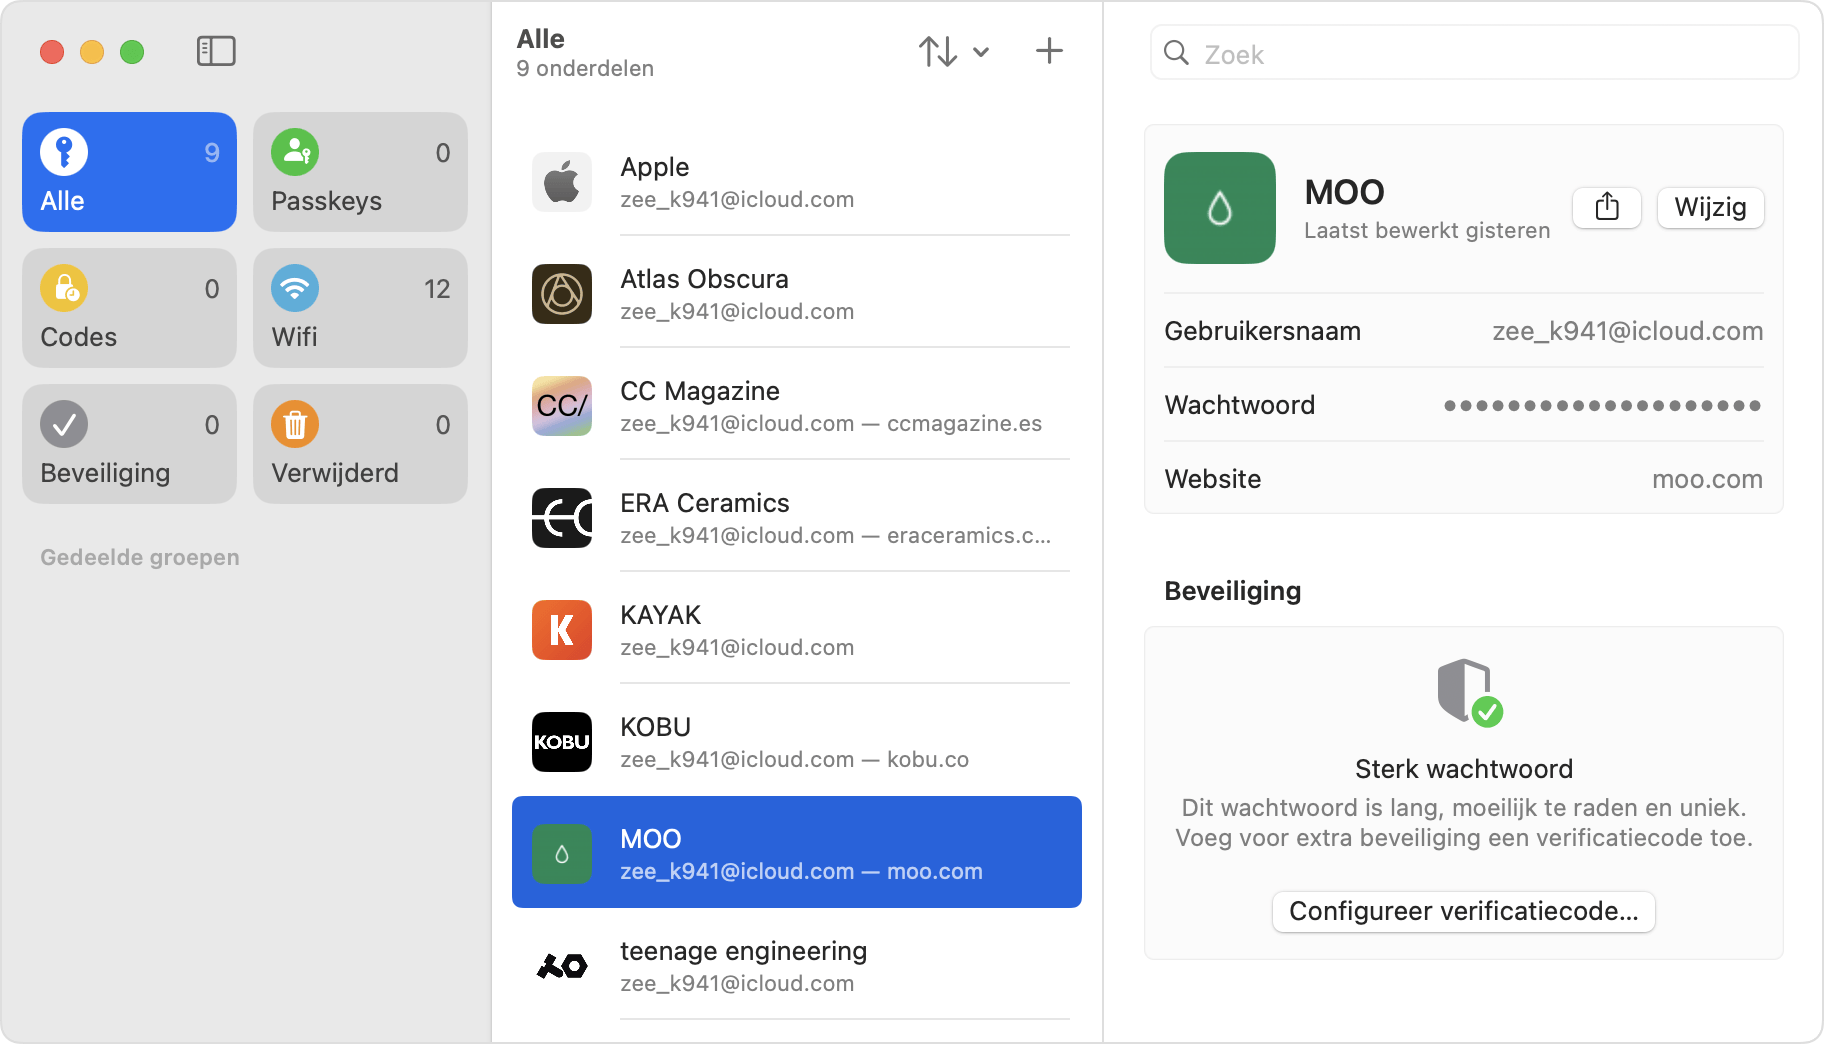
Dat hoeft gelukkig ook helemaal niet. Daar zijn wachtwoordmanagers voor. Een wachtwoordmanager is een digitale kluis die beveiligd is met een sterk ‘hoofdwachtwoord’ (of je vingerafdruk/gezichtsherkenning). Zodra je een nieuw account aanmaakt, genereert de manager een willekeurig, extreem lang en onkraakbaar wachtwoord zoals k9#mP!9&vL2$xQ34222zz.
Bekende opties op een rij:
Ingebouwd in je apparaat: Apple Wachtwoorden (Sleutelhangers/Keychain) of Google Wachtwoordbeheer. Deze werken naadloos op je smartphone en browser, synchroniseren tussen apparaten en vullen gegevens automatisch in.
Onafhankelijke opties (3rd party): Pakketten zoals Bitwarden, 1Password of Proton Pass. Ideaal als je bijvoorbeeld een Windows pc combineert met een iPhone en een Android tablet of het niet wilt zoeken bij de 2 grote tech bedrijven. Het voordeel? Als er nu een datalek is bij een webshop, wijzig je gewoon dat ene willekeurige wachtwoord. Geen enkel ander account loopt gevaar.
Extra sloten op de deur: 2-Stapsverificatie (2FA)
Een sterk wachtwoord is stap een. Stap twee is 2-stapsverificatie (2FA) of Multi-Factor Authenticatie (MFA).
Hiermee voeg je een extra bewijsstuk toe dat jij het echt bent. Zelfs als een hacker je wachtwoord heeft gekregen, kan hij niet inloggen zonder deze tweede stap.
Welke vormen van 2FA zijn er?
Wachtwoordmanager integratie: Veel moderne wachtwoordmanagers kunnen ook de veranderende cijferige 2FA codes voor je genereren en automatisch invullen. Apps zoals Google Authenticator, Microsoft Authenticator of 2FA / Authenticator in Apple Wachtwoorden zijn hier voorbeelden van. Ook is het mogelijk om (indien gewenst) hardware sleutels te gebruiken. Dit zijn fysieke USB sleutels (zoals een YubiKey) die je in je computer steekt.
(Tip: Vermijd SMS verificatie waar mogelijk. SMS berichten zijn gevoelig voor ‘SIM swapping’, waarbij hackers jouw telefoonnummer overnemen).
Overstappen naar Passkeys
Wachtwoorden zijn eigenlijk een verouderd concept. Ze kunnen gelekt worden, doorgespeeld worden via phishing sites of simpelweg geraadpleegd worden door kwaadwillenden. De nieuwste en meest veilige standaard is de Passkey (sleutelbestand).
Hoe werkt een Passkey?
In plaats van een wachtwoord dat ergens op een server wordt opgeslagen, gebruikt een Passkey cryptografische sleutels en dat ziet er ongeveer zo uit:
Publieke sleutel: Deze wordt opgeslagen bij de dienst (bijv. Google, Bol.com of je bank).
Prive-sleutel: Blijft veilig op je eigen apparaat (in je iCloud Keychain, Google Password Manager of wachtwoordmanager).
Wanneer je inlogt, vraagt de website jouw apparaat om te bewijzen dat jij de sleutel hebt. Je scant je gezicht (Face ID), gebruikt je vingerafdruk of je pincode, en je bent direct ingelogd!
Waarom Passkeys superieur zijn:
– Onmogelijk te phishen: Een verkeerde website kan nooit jouw Passkey ontfutselen, omdat de sleutel gekoppeld is aan het exacte webadres van de echte dienst.
– Geen wachtwoord om te lekken: Omdat er geen wachtwoord bestaat, kan er bij een datalek bij het bedrijf ook niks op straat komen te liggen.
Geen 2FA nodig: De authenticatie op je apparaat (biometrie) is al ingebouwd.
In 3 stappen naar een veilig digitaal leven
– Kies een Wachtwoordmanager: Gebruik wat je al hebt (Apple Wachtwoorden op iOS/Mac of Google op Android/Chrome) of installeer een onafhankelijke manager zoals Bitwarden, Proton of 1Password.
– Zet Passkeys en 2FA aan: Loop je belangrijkste accounts na (E-mail, DigiD, Banken, Social Media, Amazon, Bol, je provider, energieleverancier, websites die je echt veel gebruikt) en schakel waar mogelijk Passkeys of 2FA in.
Vervang dubbele wachtwoorden: Laat je wachtwoordmanager zoeken naar ‘hergebruikte wachtwoorden’ en vervang ze een voor een door willekeurige, unieke gegenereerde wachtwoorden.
Het kost je misschien even wat tijd om alles in te stellen, maar het levert je een absolute gemoedsrust op. En zo ben je voorbereid op een nog betere, veiligere online omgeving.